Webinar ‘Stiamo Freschi’ il 23 novembre, focus sulla cybersecurity per il commercio alimentare

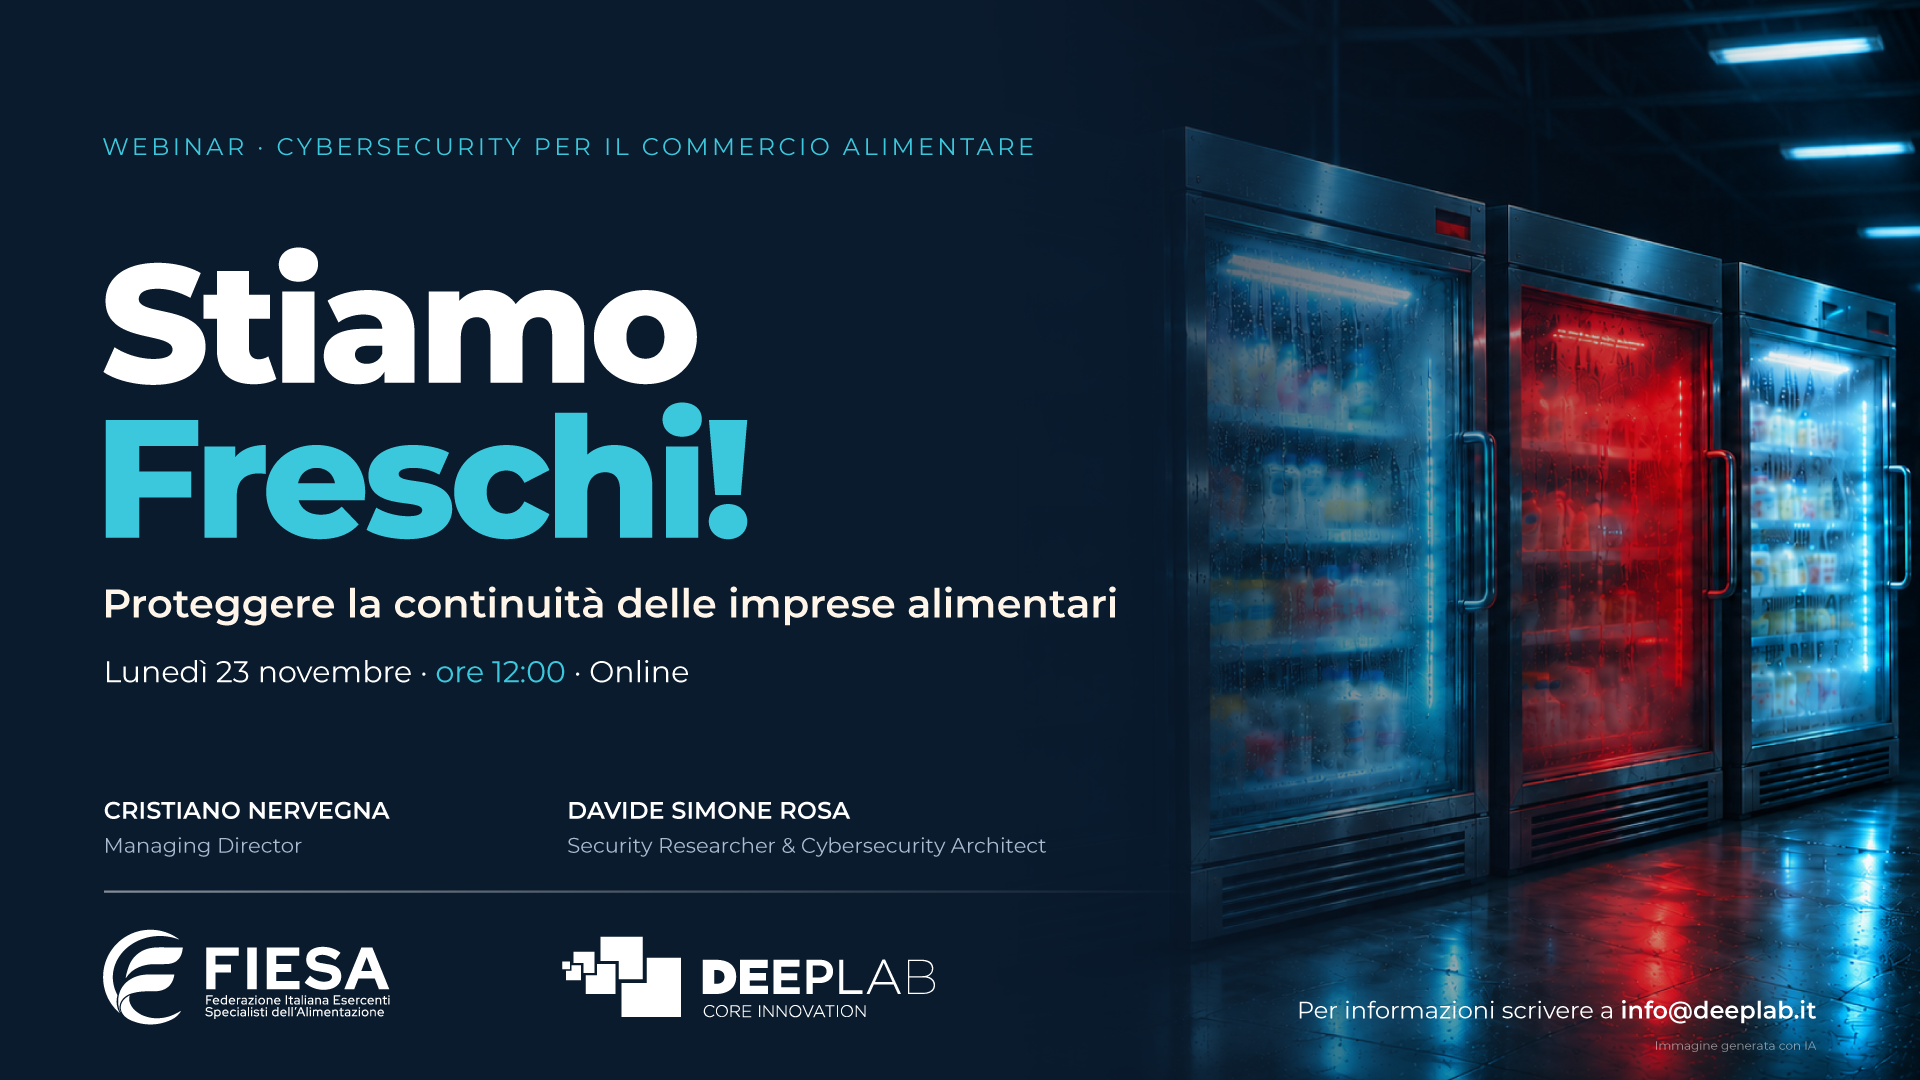
Un webinar sulla cybersecurity per il commercio alimentare, organizzato da Fiesa Confesercenti e DeepLab per proteggere la continuità delle imprese alimentari. Appuntamento lunedì 23 novembre alle 12.00 con gli interventi di Cristiano Nervegna, managing director, e di Davide Simone Rosa, Security Researcher & Cybersecurity Architect.

Pensate al venerdì prima di un fine settimana di lavoro. La cella frigorifera segnala un’anomalia, il gestionale degli ordini non si apre e il POS non si collega. Non è uno scenario da film: nel novembre 2026 sono stati segnalati attacchi contro i sistemi che controllano la refrigerazione dei negozi.

Il 16 novembre CSIRT Italia ha diffuso un nuovo allarme su sei vulnerabilità in controller usati proprio negli impianti di refrigerazione commerciale. Oggi macellerie, pescherie, panifici e alimentari lavorano con centraline, casse, bilance, telecamere e modem installati dai tecnici. Tutti questi apparecchi sono collegati a Internet, e spesso nessuno in negozio sa chi può accedervi e come. Quando uno di questi sistemi si ferma, il problema non è più informatico: è merce da verificare o da buttare, clienti alla cassa e un’attività bloccata.

In un’ora, senza tecnicismi e senza bisogno di essere esperti di informatica, vedremo:
▪ come un accesso remoto mal protetto può arrivare a incidere sulla catena del freddo e sulla sicurezza alimentare;
▪ le truffe più frequenti nel settore: il falso cambio di IBAN del fornitore, i messaggi urgenti su WhatsApp e il ransomware sul gestionale;
▪ le cinque domande da fare subito a chi gestisce i vostri sistemi;
▪ cosa fare nei primi 30 minuti di un’emergenza e come continuare a lavorare con un piano B.

Concluderemo con una breve autovalutazione e tre azioni concrete da fare il giorno dopo. Nessuna di queste richiede di comprare nuovi prodotti!

Il tempo di un’emergenza non è il momento giusto per cercare il numero del tecnico. Prepariamoci adesso.

ISCRIVITI AL WEBINAR su https://tinyurl.com/stiamofreschi

Per informazioni scrivere a [email protected]

Condividi
Confesercenti Nazionale
Panoramica privacy

Informativa Privacy ai sensi del Regolamento Europeo n. 679 del 25/05/2016 (GDPR).

Si informa che: CONFESERCENTI NAZIONALE,  con sede legale in Via Nazionale 60, 00184 Roma, in persona del legale rappresentante, in qualità di Titolare del trattamento, tratta i Suoi dati personali, con strumenti manuali ed elettronici, per le seguenti finalità: a) per consentirle di navigare ed esplorare il sito web; b) per rispondere alle richieste informative da Lei inoltrate attraverso il form on line.

Il conferimento dei dati trattati per le predette finalità, è obbligatorio in quanto necessario per la navigazione del sito e per evadere la sua richiesta e non richiede il Suo specifico consenso.

I Suoi dati personali verranno conservati per il tempo strettamente necessario al raggiungimento delle finalità indicate e comunque per un periodo non superiore a 30 giorni dal conferimento.

Ambito di diffusione: I suoi dati potranno essere inviati ai destinatari o alle categorie di destinatari riportati di seguito: Tecnici o società del settore IT, addetti alla manutenzione del sito.
I Suoi Dati potranno essere inviati a soggetti dei quali Il Titolare si potrebbe avvalere per lo svolgimento di attività necessarie per il raggiungimento delle finalità sopra indicate, i quali sono stati appositamente nominati da quest’ultimo Responsabili del Trattamento dei dati.

Le sono riconosciuti i seguenti diritti: diritto di accesso ai dati personali che La riguardano; di conoscere le finalità e modalità del trattamento; di conoscere i soggetti o le categorie di soggetti ai quali i dati personali possono essere comunicati; diritto di ottenere l’aggiornamento, la rettifica, l’integrazione, la cancellazione dei dati; diritto di ottenere la limitazione di trattamento; diritto alla portabilità dei dati raccolti con il Suo consenso e trattati mediante strumenti elettronici; diritto di proporre reclamo all’Autorità di controllo.

L’esercizio dei diritti può essere esercitato scrivendo ai seguenti indirizzi di posta elettronica: [email protected] .

Il Titolare intende infine informarLa che ha provveduto a nominare un Data Protection Officer (DPO), al quale potrà rivolgersi per tutte le questioni relative al trattamento dei dati e all’esercizio dei Suoi diritti, e che potrà contattare al seguente indirizzo di posta elettronica dedicata: [email protected]

Si rimanda all’informativa completa sul trattamento dei dati personali visibile al link l'informativa sul trattamento dei dati personali